Czy aplikacja do notatek czyta Twoje notatki?
Czy Google Keep jest bezpieczny? Sprawdzamy w dokumentacji producentów, kto ma klucz do notatek w Keep, Notion, Notatkach Apple i 7 innych aplikacjach.
W tym artykule
Czy aplikacja do notatek czyta Twoje notatki? W przypadku najpopularniejszych aplikacji technicznie może. Google Keep, Notion, Evernote, Microsoft OneNote i Notatki Apple przy standardowych ustawieniach iCloud szyfrują dane w drodze na serwer i na dyskach, ale klucze ma firma, więc jej systemy potrafią odszyfrować to, co piszesz. Aplikacje z domyślnym szyfrowaniem end-to-end, takie jak Standard Notes, Notesnook, Obsidian Sync i Cappa, nie mogą przeczytać notatek, bo klucz mają wyłącznie Twoje urządzenia.
Czy Google Keep jest bezpieczny? Przed obcymi raczej tak. Przed samym Google, w sensie kryptograficznym, nie. To nie skandal: trzymanie klucza po stronie firmy umożliwia wyszukiwanie na serwerze, łatwe udostępnianie, funkcje AI i prosty reset hasła. Poniżej uczciwie porównujemy, kto ma klucz w dziesięciu aplikacjach do notatek (łącznie z naszą). Wszystko sprawdziliśmy w dokumentacji samych producentów według stanu na wrzesień 2026. Na końcu znajdziesz cztery pytania, które warto zadać każdej aplikacji.
Kto ma klucz, ten może czytać
„Zaszyfrowane” może znaczyć trzy różne rzeczy. Szczegółowo wyjaśniamy je w przewodniku Szyfrowanie end-to-end w notatkach. W skrócie:
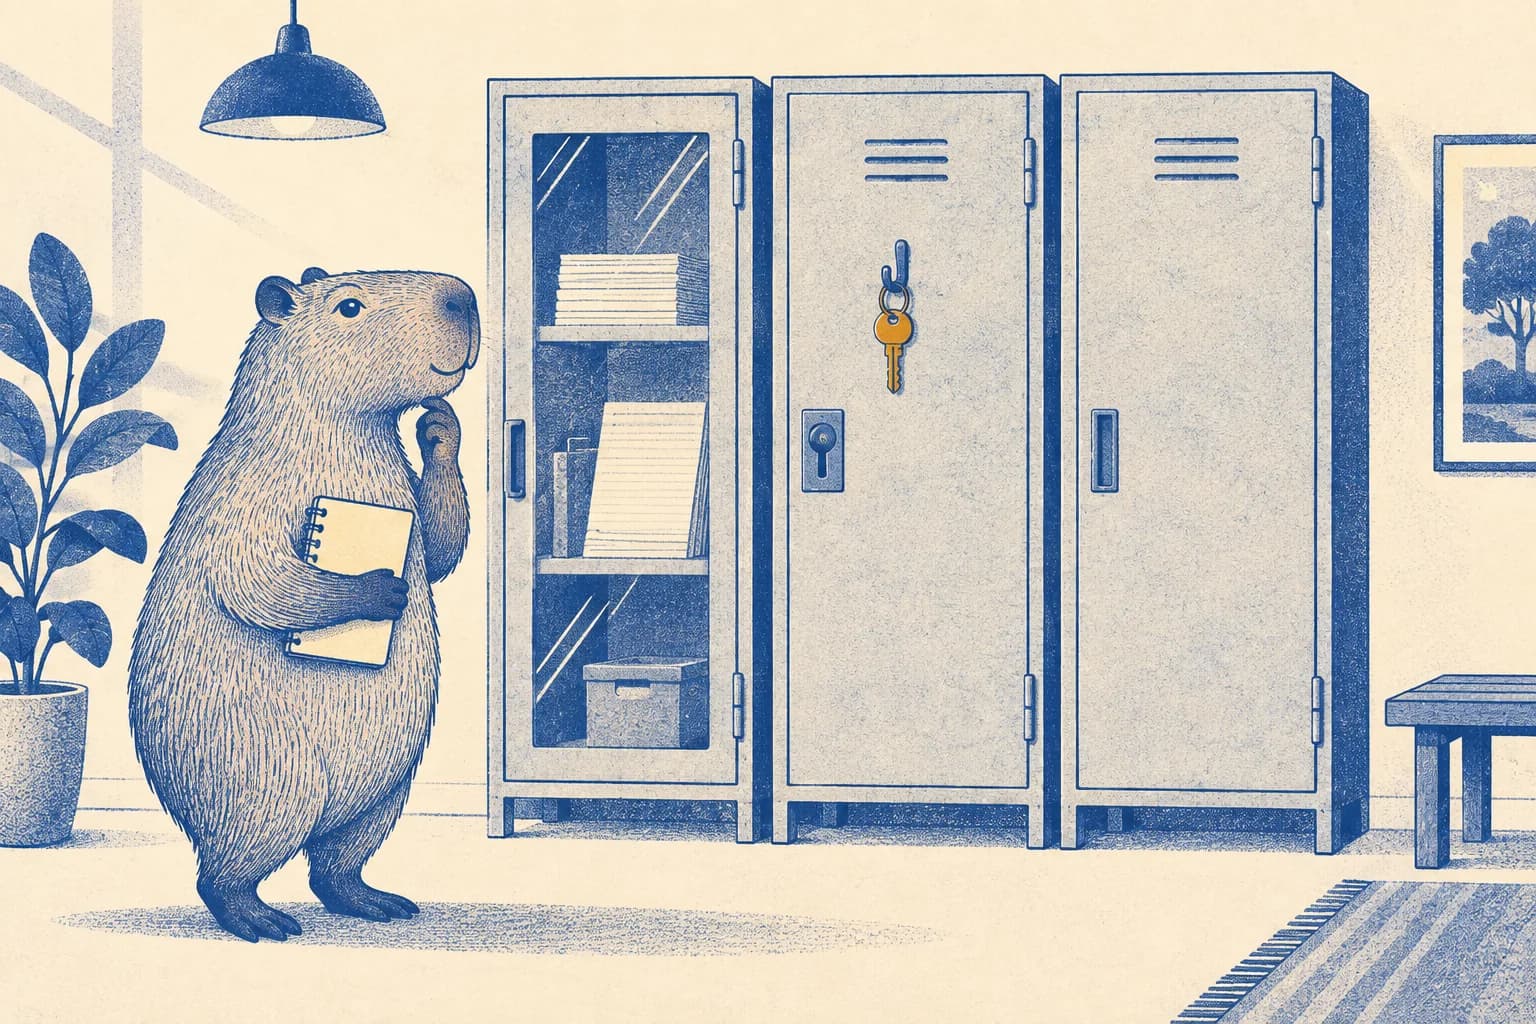
Szklane drzwi
Dane bez szyfrowania. Każdy, kto ma dostęp do dysku lub plików, je przeczyta.
Klucz na haczyku
Szyfrowanie w transmisji i w spoczynku, ale klucz ma firma. W razie potrzeby odszyfruje dane.
Zaplombowane, klucz u Ciebie
Szyfrowanie end-to-end. Firma przechowuje szyfrogram i nie ma klucza.
Niemal każda poważna usługa do notatek to dziś co najmniej środkowa szafka. To dobra ochrona przed złodziejem w publicznym Wi-Fi albo kradzieżą dysku z serwerowni. Nie chroni jednak przed samą firmą, przed żądaniem organów państwa skierowanym do firmy ani przed kimś, kto włamie się do jej systemów na tyle głęboko, żeby użyć jej kluczy.
Szyfrowane notatki: kto ma klucz w popularnych aplikacjach
Tabela streszcza dokumentację producentów według stanu na wrzesień 2026. „Tylko szyfrogram” oznacza, że dane są szyfrowane na Twoim urządzeniu, zanim je opuszczą, więc pozostają zaszyfrowane w transmisji i w spoczynku. Producenci zmieniają produkty, dlatego aktualne sformułowania sprawdzisz pod linkami.
| Aplikacja | W transmisji | W spoczynku | End-to-end | Kto domyślnie może odszyfrować |
|---|---|---|---|---|
| Google Keep | HTTPS i TLS | AES-256 (deklaracja dla całego Google) | Nie | |
| Notion | TLS 1.2 lub nowszy | AES-256 | Nie | Notion |
| Notatki Apple, standardowy iCloud | Tak | Tak | Tylko zablokowane notatki | Apple, poza zablokowanymi notatkami |
| Notatki Apple z Zaawansowaną ochroną danych | Tak | Tak | Tak, po włączeniu (bez części metadanych) | Tylko Twoje urządzenia |
| Evernote | TLS | AES-256, klucze zarządzane przez Google | Tylko tekst ręcznie zaszyfrowany na komputerze | Evernote |
| Microsoft OneNote | TLS | AES-256 dla każdego pliku w OneDrive | Tylko sekcje chronione hasłem | Microsoft |
| Obsidian bez synchronizacji | Nic nie jest wysyłane | Zwykłe pliki na Twoim urządzeniu | Nie dotyczy | Każdy, kto otworzy folder |
| Obsidian Sync | Tylko szyfrogram | Tylko szyfrogram | Tak, domyślnie (do wyboru szyfrowanie standardowe) | Tylko Ty, w trybie domyślnym |
| Standard Notes | Tylko szyfrogram | Tylko szyfrogram | Tak, domyślnie | Tylko Ty |
| Notesnook | Tylko szyfrogram | Tylko szyfrogram | Tak, domyślnie | Tylko Ty |
| Joplin | Zależy od usługi synchronizacji | Zależy od usługi synchronizacji | Po włączeniu | Dostawca synchronizacji, dopóki nie włączysz |
| Cappa | Tylko szyfrogram | Tylko szyfrogram | Tak, zawsze | Tylko Ty |
Czy Google Keep jest bezpieczny?
Google Keep jest szyfrowany w transmisji i w spoczynku, tak jak inne usługi Google, a klucze ma Google. Na stronie o wbudowanych zabezpieczeniach Google pisze o ochronie danych przesyłanych między urządzeniem a centrami danych za pomocą HTTPS i TLS. Nie znaleźliśmy osobnej strony o bezpieczeństwie samego Keepa. Informacja o szyfrowaniu w spoczynku pochodzi z dokumentacji Google Cloud, gdzie Google deklaruje, że wszystkie przechowywane przez nie dane są szyfrowane algorytmem AES-256.
Nie znaleźliśmy też w dokumentacji Google żadnej opcji szyfrowania end-to-end dla Keepa. Szyfrowanie po stronie klienta dla kont firmowych Google Workspace obejmuje Dysk, Dokumenty, Gmaila, Kalendarz i Meet, a o Keepie nie ma tam wzmianki.
W praktyce Keep to szybki, dobrze zintegrowany notatnik, chroniony zabezpieczeniami Twojego konta Google. Przed obcymi to solidna ochrona, zwłaszcza z weryfikacją dwuetapową. Zakładaj jednak, że systemy Google mogą przeczytać wszystko, co w nim zapiszesz. Nie trzymaj tam haseł ani kodów odzyskiwania.
Czy Notion czyta moje notatki?
Centrum pomocy Notion podaje, że dane w transmisji są szyfrowane protokołem TLS 1.2 lub nowszym, a dane klientów w spoczynku algorytmem AES-256. Strony o bezpieczeństwie nie opisują szyfrowania end-to-end. Notion zapewnia też, że pracownicy sięgają do danych wyłącznie przy rozwiązywaniu problemów albo odzyskiwaniu treści na prośbę użytkownika (Notion Help Center).
Czy więc Notion jest prywatny? Przed innymi ludźmi w rozsądnym stopniu tak. Przed samym Notion, w sensie kryptograficznym, nie. To właśnie pozwala mu przeszukiwać na serwerze całą przestrzeń roboczą, udostępniać strony linkiem, pozwalać na jednoczesną edycję i uruchamiać Notion AI na Twoich treściach. Notion deklaruje, że domyślnie ani on, ani jego podwykonawcy AI nie trenują modeli na danych klientów (zasady bezpieczeństwa Notion AI). To obietnica zawarta w zasadach, a nie techniczna bariera. Przy dokumentach służbowych może być w zupełności wystarczająca.
Czy notatki Apple są szyfrowane?
Tak, ale zakres zależy od dwóch ustawień.
- Standardowa ochrona danych iCloud (domyślna). Apple podaje, że Notatki są szyfrowane w transmisji i na serwerze, a klucze przechowuje Apple. Według Apple klucze z zaufanych urządzeń są zabezpieczone w centrach danych firmy, więc Apple może odszyfrować dane w Twoim imieniu (Wsparcie Apple).
- Zablokowane notatki. Notatka zablokowana kodem urządzenia albo osobnym hasłem do notatek jest szyfrowana end-to-end. Przewodnik Apple po bezpieczeństwie platform podaje, że klucz powstaje z hasła funkcją PBKDF2, a notatka jest szyfrowana algorytmem AES-GCM. Są ograniczenia: nie zablokujesz notatki udostępnionej ani takiej, która ma tagi, pliki PDF, audio lub wideo. Jeśli zapomnisz osobnego hasła do notatek, Apple nie pomoże Ci ich odzyskać.
- Zaawansowana ochrona danych dla iCloud. To opcjonalne ustawienie sprawia, że Notatki są szyfrowane end-to-end, a klucze są tylko na Twoich zaufanych urządzeniach. Najpierw musisz ustawić kontakt odzyskiwania albo klucz odzyskiwania. Część metadanych zostaje pod standardową ochroną, między innymi czas utworzenia, zmiany i ostatniego wyświetlenia notatki oraz informacja, czy jest przypięta.
Jeśli używasz wyłącznie sprzętu Apple i włączysz Zaawansowaną ochronę danych, Notatki są mocną, prywatną opcją bez instalowania czegokolwiek.
Evernote i OneNote: kłódka na część notatki
Obie aplikacje chronią notesy na sposób środkowej szafki i dodają małą kłódkę end-to-end, którą zakładasz ręcznie.
- Evernote szyfruje dane w spoczynku algorytmem AES-256 z kluczami zarządzanymi przez Google i wymusza HTTPS we wszystkich usługach (Evernote Security). W aplikacjach na komputer możesz zaznaczyć tekst i wybrać szyfrowanie tekstu. Evernote podaje, że używa AES ze 128-bitowym kluczem wyprowadzonym z Twojego hasła funkcją PBKDF2 i nigdy nie dostaje tego hasła. Reszta notatki pozostaje czytelna dla Evernote.
- Microsoft OneNote przechowuje notesy zwykle w OneDrive, gdzie każdy plik jest szyfrowany w spoczynku własnym kluczem AES-256, a te klucze są z kolei zaszyfrowane kluczami głównymi przechowywanymi w Azure Key Vault (Pomoc Microsoft). Sekcję możesz chronić hasłem. OneNote szyfruje ją wtedy 128-bitowym AES. Zapomnianego hasła nie odblokuje nawet pomoc techniczna Microsoft, a chronione sekcje nie trafiają do wyszukiwania, dopóki ich nie odblokujesz.
Takie częściowe kłódki przydają się do kilku wrażliwych linijek. Łatwo jednak o nich zapomnieć, a reszta notesu pozostaje czytelna dla dostawcy.
Obsidian, Standard Notes, Notesnook i Joplin
Te cztery aplikacje dochodzą do zaplombowanej szafki różnymi drogami.
- Obsidian przechowuje notatki jako zwykłe pliki tekstowe Markdown w folderze na Twoim urządzeniu (Obsidian Help). Bez synchronizacji nic nie trafia na serwery Obsidiana, a ochrona folderu zależy od urządzenia, na przykład od szyfrowania całego dysku. W płatnym Obsidian Sync szyfrowanie end-to-end jest domyślne: AES-256 w trybie GCM, z kluczem wyprowadzanym funkcją scrypt. Możesz zamiast tego wybrać „szyfrowanie standardowe”, w którym kluczem zarządza Obsidian (Obsidian Sync).
- Standard Notes domyślnie szyfruje end-to-end wszystkie notatki i tagi algorytmem XChaCha20-Poly1305, a hasło zamienia w klucz funkcją Argon2 (Standard Notes Help).
- Notesnook domyślnie szyfruje wszystko na Twoim urządzeniu algorytmem XChaCha20-Poly1305 i wyprowadza klucz funkcją Argon2i. Według dokumentacji Notesnooka serwer przechowuje szyfrogram, którego nie potrafi otworzyć (Notesnook Help).
- Joplin synchronizuje notatki przez wybraną przez Ciebie usługę, na przykład Joplin Cloud, Dropbox, OneDrive, Nextcloud albo WebDAV, i potrafi zaszyfrować je end-to-end, zanim opuszczą urządzenie. Według dokumentacji szyfrowanie trzeba jednak najpierw ręcznie włączyć na jednym urządzeniu, a zapomnianego hasła nie da się odzyskać (Joplin E2EE).
Wszystkie te aplikacje nadal pokazują swoim serwerom część metadanych, na przykład identyfikatory i rozmiary elementów. Zakres bywa różny i nie każdy producent opisuje go szczegółowo.
Gdzie jest Cappa i z czego rezygnuje
Cappa, szyfrowana aplikacja do notatek, którą tworzymy, należy do grupy zaplombowanych szafek. Każda notatka, łącznie z tytułem, tagami i załącznikami, jest szyfrowana w przeglądarce algorytmem AES-256-GCM, zanim trafi do synchronizacji. Szyfruje ją losowy klucz sejfu, który da się otworzyć tylko hasłem głównym (wzmocnionym funkcją Argon2id) albo kodem odzyskiwania. Serwer przechowuje szyfrogram i nigdy nie dostaje ani hasła, ani kodu odzyskiwania, ani klucza sejfu. (O samym szyfrze piszemy w tekście Szyfrowanie AES-256 bez matematyki.)
Nieuczciwie byłoby wymienić same zalety. Oto dzisiejsze kompromisy Cappy:
- Tylko z zaproszeniem. Nie da się swobodnie założyć konta; zaproszenie wysyła administrator. Pełny edytor możesz wypróbować w wersji demo, która trzyma wszystko w jednej karcie przeglądarki.
- Brak resetu hasła. Jeśli stracisz i hasło główne, i kod odzyskiwania, nikt nie odszyfruje Twoich notatek. Użycie kodu odzyskiwania wymaga też, żeby administrator otworzył 60-minutowe okno odzyskiwania.
- Widoczne metadane. Serwer widzi Twój e-mail, sesje z adresem IP i przeglądarką, urządzenia oraz rozmiar i znaczniki czasu każdej notatki. Dostawca poczty, który wysyła powiadomienia bezpieczeństwa Cappy, poznaje rodzaj i czas tych zdarzeń, na przykład zmiany hasła.
- Brak udostępniania i współpracy. Cappa to notatnik dla jednej osoby.
- Ufasz kodowi aplikacji webowej. Cappa działa w przeglądarce, która pobiera aplikację z serwera Cappy. Przejęty serwer mógłby wysłać zmieniony kod, który przechwyci hasło przy następnym odblokowaniu.
Cztery pytania do każdej aplikacji do notatek
Nie musisz czytać kodu źródłowego, żeby ocenić aplikację. Zapytaj:
- Kto ma klucz? Szukaj sformułowań w rodzaju „szyfrowane na Twoim urządzeniu” albo „nie możemy czytać Twoich notatek”. Samo „szyfrowane w transmisji i w spoczynku” znaczy, że klucz ma firma.
- Czy szyfrowanie end-to-end jest domyślne i czy obejmuje wszystko? Zablokowana notatka, chroniona sekcja czy opcja do włączenia chronią tylko to, o czym pamiętasz. Sprawdź też tytuły, tagi i załączniki.
- Co się stanie, gdy zapomnę hasła? Jeśli pomoc techniczna przywróci notatki przez e-mail, firma potrafi je odszyfrować. Odpowiedź „użyj klucza odzyskiwania, inaczej przepadną” to znak szyfrowania end-to-end.
- Jak odejdę? Szyfrowanie chroni Cię przed firmą, a eksport przed uwiązaniem do niej. Aplikacje, które przechowują lub eksportują notatki jako zwykłe pliki Markdown, pozwalają przejść do innej aplikacji albo czytać notatki w dowolnym edytorze tekstu, bez konwertera. Obsidian z natury trzyma pliki Markdown, a Cappa eksportuje każdą notatkę jako plik Markdown lub tekstowy.
Piąte, dodatkowe pytanie na dłuższą metę: czy aplikacja działa, gdy serwery firmy nie działają? Aplikacje local-first trzymają pełną kopię na Twoim urządzeniu, więc awaria albo zamknięcie usługi nie zabiera Ci notatek.
Najczęstsze pytania
Czy Google Keep jest bezpieczny do przechowywania haseł?
Nie jest do tego przeznaczony. Keep chronią szyfrowanie w transmisji i w spoczynku oraz zabezpieczenia konta Google, co dobrze działa przeciw obcym. Nie znaleźliśmy jednak opcji szyfrowania end-to-end, więc systemy Google mogą czytać notatki. Hasła i kody odzyskiwania trzymaj w menedżerze haseł.
Czy Notion jest szyfrowany end-to-end?
Nie. Notion szyfruje dane w transmisji protokołem TLS 1.2 lub nowszym i w spoczynku algorytmem AES-256, a klucze ma Notion. Według centrum pomocy pracownicy sięgają do danych tylko przy rozwiązywaniu problemów lub odzyskiwaniu treści na prośbę użytkownika. To zabezpieczenie organizacyjne, a nie szyfrowanie end-to-end.
Czy notatki Apple są szyfrowane end-to-end?
Zablokowane notatki tak, niezależnie od tego, czy blokujesz je kodem urządzenia, czy osobnym hasłem. Pozostałe notatki są szyfrowane end-to-end tylko po włączeniu Zaawansowanej ochrony danych dla iCloud. Przy standardowej ochronie klucze ma Apple i może odszyfrować notatki.
Jaka jest najbezpieczniejsza aplikacja do notatek?
Nie ma jednej odpowiedzi, bo zależy to od Twoich potrzeb. Jeśli chodzi Ci głównie o prywatność wobec dostawcy, wybierz aplikację, w której szyfrowanie end-to-end jest domyślne i obejmuje całe notatki: Standard Notes, Notesnook, Obsidiana z Sync, Notatki Apple z Zaawansowaną ochroną danych albo Cappę. Potem sprawdź, jakie metadane widzi serwer, jak odzyskasz dostęp i jak łatwo wyeksportujesz notatki.